
الأمن والخصوصية واستضافة البيانات:
أسئلة يجب طرحها حول أدوات إمكانية الوصول
دليل عملي للجهات الحكومية وفرق القطاع العام
الحكومة والقطاع العام
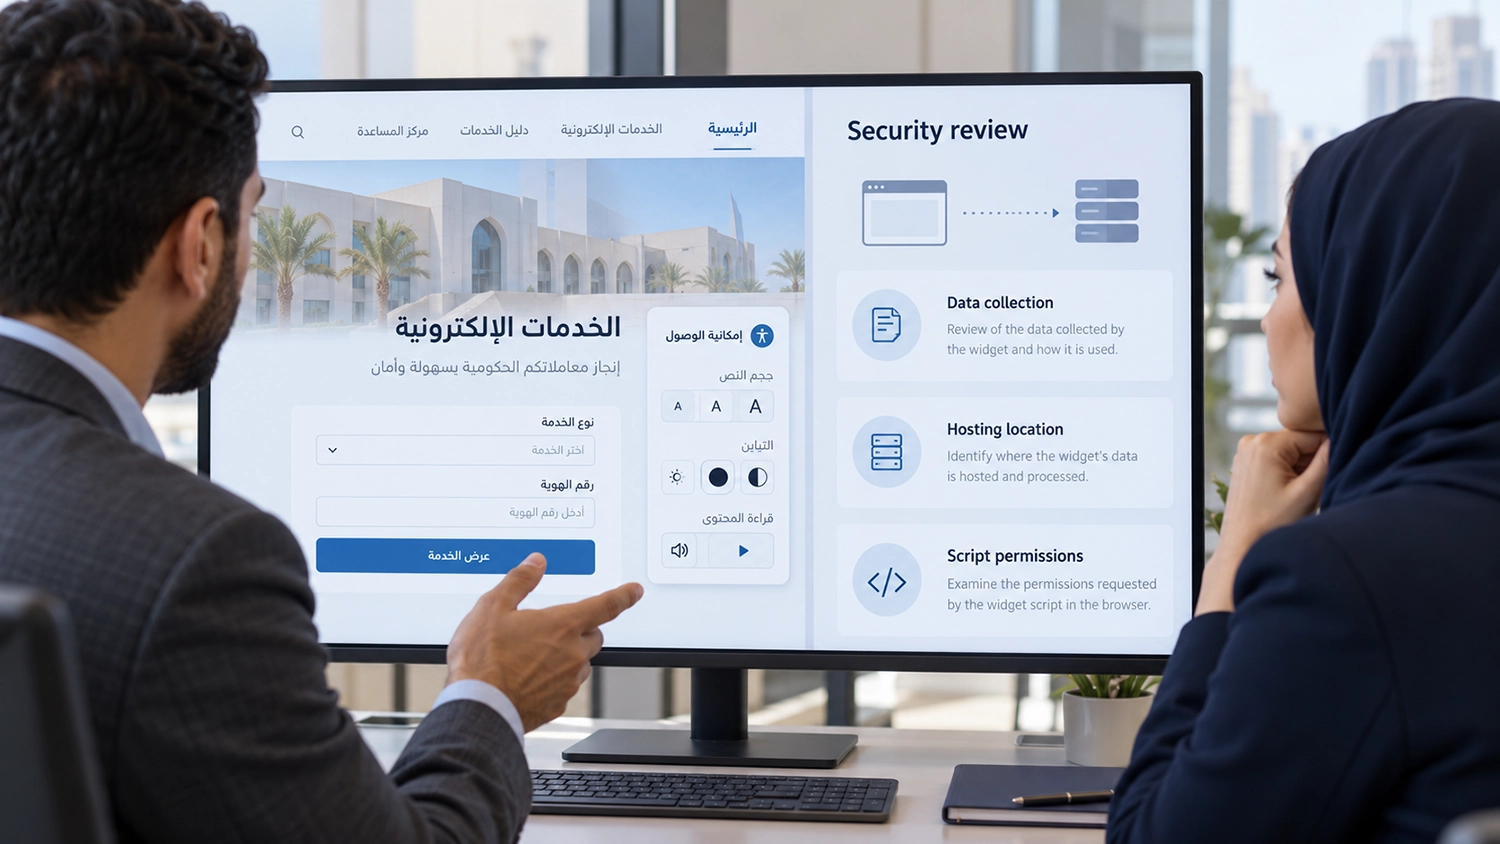
ينبغي تقييم أدوات إمكانية الوصول في المواقع الحكومية بوصفها برمجيات من طرف ثالث، إلى جانب فوائدها للزوار. فقد تكون خيارات النص والتباين ودعم القراءة مفيدة، لكن فرق المشتريات تحتاج أيضاً إلى فهم الشيفرة المضافة والاتصالات الخارجية ومسؤوليات مقدّم الحل.
وعندما تتضمن الخدمات طلبات أو بيانات هوية أو مدفوعات، ينبغي أن يسبق التثبيت تقييم مناسب للأمن والخصوصية. يطرح هذا المقال أسئلة لفرق المواقع وتقنية المعلومات والمشتريات. ويجب أن ترتبط الإجابات بطريقة التنفيذ المقترحة والوظائف المفعّلة، بدلاً من الاكتفاء بوصف عام للمنتج بأنه آمن.
لماذا يحتاج التكامل إلى مراجعة أمنية
قد تضيف الأداة ملفات برمجية وأنماط عرض وطلبات شبكة وبيانات محفوظة في المتصفح. ويتوقف أثرها على طريقة تنفيذها ووظائفها. كما أن الشيفرة التي تعمل داخل الصفحة لا تصبح معزولة تلقائياً لمجرد أن شركة أخرى توفرها.
تتناول إرشادات OWASP لإدارة JavaScript من أطراف ثالثة مخاطر تغيّر الشيفرة الخارجية وتنفيذها والكشف عن المعلومات. وتدعم هذه الإرشادات مراجعة متناسبة مع طبيعة التكامل، دون أن تعني أن مقدّماً بعينه يسيء استخدام البيانات.
ما البيانات التي تُجمع
يُطلب من المقدّم تحديد البيانات التي تستخدمها كل وظيفة، مع التمييز بين تفضيلات الزائر وسجلات الطلبات التقنية وتحليلات الاستخدام ومحتوى الصفحة. ويُتحقق من إمكانية قراءة قيم النماذج والمعرّفات والبيانات التي تظهر بعد تسجيل الدخول، ومن إرسال أي معلومات أو الاحتفاظ بها.
تختلف القدرة التقنية على الوصول إلى البيانات عن جمعها فعلياً. لذلك ينبغي دعم عبارة «لا نجمع البيانات» بوصف للتنفيذ والإعدادات والاختبارات. كما تُحدد مدد الاحتفاظ وآليات الحذف وإمكانية تعطيل التحليلات الاختيارية.
وتحتاج القراءة الصوتية ووظائف الذكاء الاصطناعي إلى أسئلة مستقلة. هل تتم المعالجة على الجهاز أم عبر خدمة خارجية؟ وإذا أُرسل النص، فما المحتوى المحدد ومن يستقبله وكيف يُعالج؟ ويُسأل أيضاً عن استخدام المحتوى المرسل في تدريب النماذج، دون افتراض أن جميع المنتجات تعمل بالبنية نفسها.
ما الاتصالات الخارجية التي تُجرى
تُطلب قائمة بالنطاقات ونقاط الاتصال المستخدمة لتحميل الشيفرة والإعدادات والخطوط والصوت والخدمات الأخرى. وتشمل القائمة الاعتماديات والخدمات التي توفرها جهات فرعية، وليس نطاق المقدّم الرئيسي فقط. ويُوضح ما يبدأ عند تحميل الصفحة وما يبدأ عند تفعيل وظيفة معينة.
لتقييم أمن أدوات إمكانية الوصول، يفحص الفريق التقني حركة الشبكة في بيئة اختبار باستخدام بيانات وهمية. وتُراجع أيضاً احتمالات ظهور معلومات حساسة في الروابط وأرقام المراجع ومعاملات العنوان. ولا تثبت جلسة اختبار واحدة تغطية جميع الوظائف والحالات الممكنة.
أين تتم معالجة البيانات واستضافتها
لا يحدد موقع الشركة مكان تشغيل بنيتها التقنية. لذلك يُسأل بصورة منفصلة عن المعالجة والتخزين الأساسي والنسخ الاحتياطية والسجلات وشبكات توزيع المحتوى ووصول الدعم عن بُعد. وتُوثق الجهات المشاركة ومواقعها ومسؤولياتها.
إذا اشترطت الجهة الحكومية استضافة محلية أو ترتيباً محدداً للمعالجة، فيجب الحصول على تأكيد مكتوب بأن التنفيذ المقترح يلبي ذلك الشرط. فالتسجيل المحلي للشركة والاستضافة المحلية للخادم وبقاء جميع تدفقات البيانات محلياً أمور مختلفة، ولا يمكن استنتاج أحدها من الآخر.
كما تحتاج الاستضافة الذاتية، إن كانت متاحة، إلى تعريف واضح. فقد لا يؤدي تحميل الشيفرة من خادم محلي إلى إلغاء المعالجة الخارجية أو التحقق من الترخيص. ويجب أن تشمل المراجعة الوظائف الكاملة ومتطلبات الجهة ذات الصلة.
ما الذي تستطيع الشيفرة قراءته أو تغييره
تُحدد طريقة عمل التكامل، سواء داخل الصفحة الأساسية أو إطار معزول أو تصميم آخر. ويُسأل عن عناصر الصفحة وبيانات المتصفح والواجهات البرمجية التي يصل إليها، وعن التعامل مع المدخلات الحساسة. ولا يفترض أن تحتاج الأداة إلى صلاحيات إدارة الخادم لمجرد توفير خيارات داخل المتصفح، بينما يحتاج أي تكامل خلفي إلى مراجعة مستقلة.
يمكن للفريق التقني تقييم التوافق مع سياسة أمن المحتوى CSP، التي تستطيع تقييد تحميل الموارد وبعض اتصالات الشبكة. ويُتجنب منح استثناءات واسعة لمجرد تشغيل الأداة. وتبقى هذه السياسة طبقة حماية، وليست شهادة بأمان المنتج أو بديلاً عن فحص سلوكه.
من يتحكم في التحديثات والاعتماديات
يُسأل عن التحديث التلقائي وإمكانية التحكم في الإصدارات وآلية إبلاغ العملاء بتغييرات تدفقات البيانات أو الصلاحيات. وتُوضح إجراءات الإبلاغ عن الثغرات وإصدار التصحيحات وصيانة الاعتماديات وتعطيل التكامل أو الرجوع إلى إصدار سابق.
يمكن لآلية التحقق من سلامة الموارد الفرعية SRI مطابقة الموارد المدعومة مع بصمة تشفير متوقعة. لكن استخدامها يحتاج إلى توافق مع طريقة توزيع الشيفرة وتحديثها، ولا يناسب تلقائياً كل ملف يتغير باستمرار. ويختار فريق الأمن الضوابط الملائمة للبنية المستخدمة.
تُختبر التحديثات من منظور إمكانية الوصول أيضاً. فقد يؤثر تغيير في حركة التركيز أو ظهور الحقول أو تشغيل الخدمة على الزوار، حتى عندما يبقى الموقع متاحاً.
هل يمكن استثناء الصفحات الحساسة
قد تجمع المواقع الحكومية بين معلومات عامة ومعاملات تتطلب تسجيل الدخول أو تتضمن بيانات حساسة. ويُسأل عن إمكانية تحديد نطاق التشغيل حسب الصفحة أو التطبيق أو البيئة، وكيفية فرض الاستثناءات. فإخفاء زر الأداة لا يعني بالضرورة إيقاف تحميل شيفرتها أو اتصالاتها.
وعند استثناء الأداة من صفحة حساسة، تبقى الصفحة بحاجة إلى تصميم واختبار يحققان إمكانية الوصول. ويجب أن تدعم الخدمة لوحة المفاتيح والتقنيات المساعدة والأخطاء المفهومة وإتمام المهام. ويوضح دليل إمكانية الوصول إلى المواقع الحكومية نطاق تقييم الخدمات.
ما الأدلة التي تحتاجها فرق المشتريات
تُطلب وثائق محدثة للبنية وتدفقات البيانات والخدمات الخارجية وترتيبات الاحتفاظ والحذف والشروط التعاقدية وقيود التشغيل. وعندما تستلزم مسؤوليات المعالجة ذلك، يُطلب اتفاق مناسب لمعالجة البيانات. كما تُراجع ملخصات التقييمات الأمنية والشهادات وفق نطاقها وتاريخها وصلتها بالمنتج المطلوب.
تُحدد مسؤوليات الدعم وترتيبات الإبلاغ عن الحوادث وخطوات إزالة التكامل. ولا يجيب شعار شهادة أو سياسة خصوصية وحدهما عن جميع الأسئلة التقنية. ويجب أن تتطابق الأدلة المتعلقة بأمن أدوات إمكانية الوصول مع الإعدادات الفعلية للوظائف، وأن تبقى متاحة عند تغير الخدمة.
شريك محلي ومسؤوليات واضحة
بصفتها شركة مقرها دولة الإمارات، تتيح VisiAble للجهات الحكومية والمؤسسات التعامل المباشر مع شريك إقليمي بالعربية أو الإنجليزية. ويدعم وجودنا المحلي وضوح التواصل وفهم احتياجات الخدمات الرقمية في المنطقة.
وإلى جانب القدرات التقنية، ينبغي النظر إلى الجهة المسؤولة عن الحل وكيفية معالجة الاستفسارات والأدلة المتاحة للمراجعة الأمنية وإجراءات المشتريات. ويمكن للوجود المحلي دعم هذه العلاقة، بينما تظل مواقع الاستضافة وآليات معالجة البيانات والضوابط الأمنية بحاجة إلى التحقق بالأدلة نفسها المطلوبة من أي مقدّم.
تقييم الأمن وإمكانية الوصول معاً
يجب أن يلائم الحل المتطلبات التقنية للجهة واحتياجات الزوار. لذلك تُشارك فرق الأمن والخصوصية والمشتريات وإمكانية الوصول قبل التنفيذ. ويُقيّم الأداء والتوافق باستخدام رحلات واقعية بالعربية والإنجليزية، بما فيها خيارات التخصيص المفعّلة.
توفر إرشادات W3C لتخطيط إمكانية الوصول إطاراً لدمج هذا العمل في عمليات المؤسسة. ولا يثبت اعتماد الأداة توافق الموقع الأساسي مع WCAG، إذ يبقى التقييم الاحترافي ومعالجة العوائق جزءاً من برنامج فعّال لإمكانية الوصول.
أسئلة شائعة
هل يعني وجود مقدّم محلي أن الحل أكثر أماناً تلقائياً
لا. يدعم الوجود المحلي التواصل والمساءلة، بينما يعتمد الأمن على البنية والضوابط والتشغيل والأدلة المتاحة.
هل تعني استضافة الشيفرة محلياً بقاء جميع البيانات محلياً
ليس بالضرورة. فقد تتصل وظائف أخرى بخدمات خارجية، لذلك تُراجع المعالجة والتخزين وجميع اعتماديات الشبكة.
هل تستطيع الأداة الوصول إلى معلومات شخصية
يتوقف ذلك على التنفيذ والصلاحيات والإعدادات. ويجب تحديد ما تستطيع الوصول إليه وما تجمعه أو ترسله فعلياً.
هل تغني المراجعة الأمنية عن تدقيق إمكانية الوصول
لا. تفحص المراجعة الأمنية التكامل والتعامل مع البيانات، بينما يقيّم تدقيق إمكانية الوصول قدرة المستخدمين على استخدام الخدمة وإتمامها.
كيف تساعدك VisiAble
توفر VisiWidget واجهة بالعربية والإنجليزية وملفات إعدادات مسبقة وخيارات للنص والتباين والقراءة الصوتية بسرعات عادية وبطيئة وسريعة. وتدعم هذه الوظائف تخصيص تجربة الزائر ضمن برنامج أشمل لإمكانية الوصول.
يساعد التدقيق الاحترافي من VisiAble الفرق على تقييم الموقع الأساسي، بما يشمل التنقل بلوحة المفاتيح والتقنيات المساعدة ورحلات الاستخدام المتفق عليها بالعربية والإنجليزية. وعند دراسة تشغيل الأداة، تُطرح أسئلة الأمن ومعالجة البيانات والاستضافة قبل الاعتماد، للتحقق من التفاصيل التقنية ذات الصلة بمتطلبات الجهة.
يمكنك التواصل مع VisiAble لمناقشة احتياجات إمكانية الوصول والمعلومات اللازمة للمراجعة التقنية وإجراءات المشتريات.